
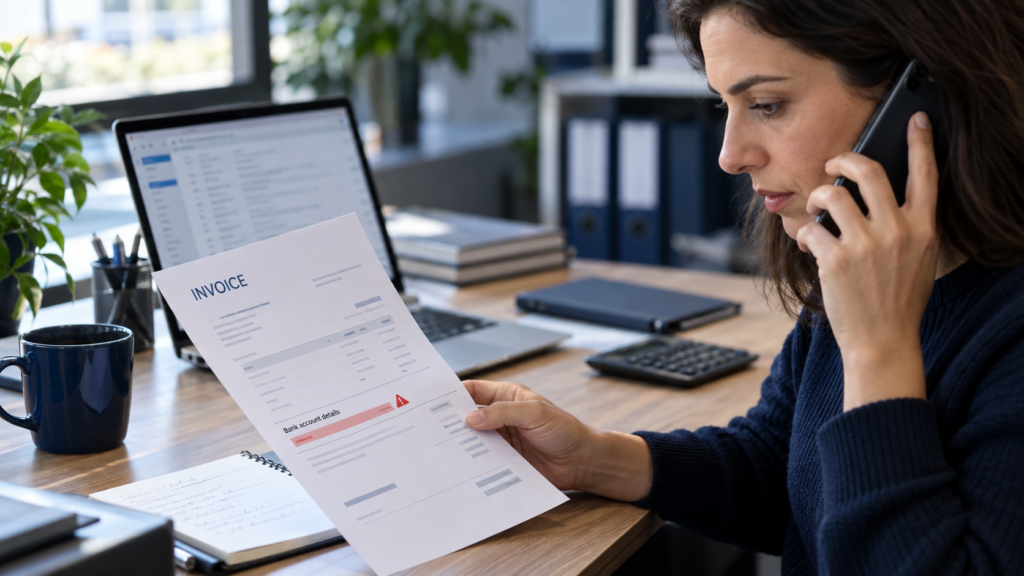
Ένα email από γνωστό συνεργάτη. Ένα πειστικό τιμολόγιο. Ένα νέο IBAN και η φράση «παρακαλούμε να πληρωθεί σήμερα». Θα προχωρούσατε στην πληρωμή;
Σε μια απάτη Business Email Compromise (BEC), το μήνυμα μπορεί να μοιάζει απολύτως φυσιολογικό. Γι’ αυτό ο πρακτικός κανόνας είναι απλός: νέο ή αλλαγμένο IBAN επιβεβαιώνεται από δεύτερο, ήδη γνωστό κανάλι πριν εγκριθεί η πληρωμή.
Τι έδειξε η πρόσφατη υπόθεση της Microsoft
Στις 10 Σεπτεμβρίου 2026, η Microsoft Security Research δημοσίευσε ανάλυση εκστρατείας με πλαστοπροσωπία στελεχών και κατασκευασμένα τιμολόγια. Από τις 3 έως τις 5 Αυγούστου εντόπισε πάνω από ένα εκατομμύριο σχετικά email. Οι δράστες προσπαθούσαν να πείσουν τμήματα πληρωμών να κάνουν μεταφορά ACH σχεδόν 50.000 δολαρίων.
Για να στηρίξουν το αίτημα, χρησιμοποίησαν ονόματα στελεχών, εταιρική εμφάνιση, πλαστό τιμολόγιο και κατασκευασμένη προηγούμενη αλληλογραφία. Οι λογαριασμοί πληρωμής ελέγχονταν από τους δράστες. Η Microsoft βρήκε ενδείξεις συμβατές με χρήση παραγωγικής τεχνητής νοημοσύνης στα πρότυπα των μηνυμάτων, χωρίς να μπορεί να προσδιορίσει πόσο περιεχόμενο δημιουργήθηκε με AI.
Το 87,7% των email αυτής της εκστρατείας κατευθύνθηκε σε παραλήπτες στις ΗΠΑ. Η Microsoft δεν την παρουσιάζει ως περιστατικό σε ελληνικά λογιστικά γραφεία. Η μέθοδος, όμως, δείχνει πόσο πειστικό μπορεί να φαίνεται ένα αίτημα πληρωμής.
Πού μπαίνει το «άλλαξε το IBAN»;
Στην υπόθεση της Microsoft το τιμολόγιο ήταν κατασκευασμένο. Η αλλαγή τραπεζικού λογαριασμού σε πραγματική συναλλαγή είναι άλλη γνωστή εκδοχή της απάτης BEC. Σύμφωνα με το FBI/IC3, δράστες που αποκτούν πρόσβαση σε εταιρικό email μπορούν να παρακολουθούν συναλλαγές και να ζητούν να σταλούν οι πληρωμές σε δικούς τους λογαριασμούς.
Φανταστείτε ότι το λογιστήριο λαμβάνει μήνυμα από συνεργάτη: «Έχει αλλάξει ο τραπεζικός μας λογαριασμός. Παρακαλούμε χρησιμοποιήστε το νέο IBAN στο συνημμένο τιμολόγιο». Το παράδειγμα είναι υποθετικό. Το μήνυμα μπορεί να αναφέρει πραγματικά στοιχεία και, σε ορισμένες περιπτώσεις, να έρχεται ακόμη και από παραβιασμένο εταιρικό λογαριασμό.
Ο έλεγχος πριν από κάθε πληρωμή σε νέο IBAN
Σταματήστε την πληρωμή και καλέστε τον συνεργάτη σε αριθμό που είχατε ήδη καταχωρίσει πριν λάβετε το μήνυμα. Μη χρησιμοποιήσετε το τηλέφωνο που αναγράφεται στο νέο email ή στο συνημμένο PDF. Μην αρκεστείτε σε απάντηση στο ίδιο νήμα email: αν ο λογαριασμός έχει παραβιαστεί, μπορεί να απαντήσει ο δράστης.
Το FBI/IC3 συνιστά να επαληθεύονται οι αλλαγές στοιχείων λογαριασμού από δεύτερο κανάλι. Για αλλαγές πληρωμών προτείνει επιβεβαίωση αυτοπροσώπως ή μέσω γνωστού τηλεφωνικού αριθμού.
Μια διαδικασία τεσσάρων βημάτων για την επιχείρηση
- Βάλτε την αλλαγή σε αναμονή. Ένα email από μόνο του δεν αρκεί για να ενημερωθεί το IBAN προμηθευτή.
- Επιβεβαιώστε από γνωστό αριθμό. Χρησιμοποιήστε στοιχεία επικοινωνίας που υπήρχαν ήδη στο αρχείο σας.
- Καταγράψτε τον έλεγχο. Σημειώστε ποιος επιβεβαίωσε την αλλαγή, πότε και με ποιον τρόπο.
- Προσθέστε δεύτερη έγκριση για σημαντικά ποσά. Ένας δεύτερος άνθρωπος ελέγχει δικαιούχο, IBAN και παραστατικό πριν φύγουν τα χρήματα.
Ο κανόνας πρέπει να ισχύει και όταν το αίτημα φαίνεται επείγον ή προέρχεται από γνωστό όνομα. Η πίεση χρόνου είναι λόγος για επιπλέον έλεγχο.
Αρκούν τα φίλτρα email και το antivirus;
Τα φίλτρα anti-phishing, η σωστή ρύθμιση του εταιρικού email και η πολυπαραγοντική ταυτοποίηση (MFA) μειώνουν τον κίνδυνο. Δεν αντικαθιστούν, όμως, τη διαδικασία έγκρισης πληρωμών. Μια πειστική πλαστοπροσωπία ή ένας παραβιασμένος λογαριασμός μπορεί να οδηγήσει κάποιον να πραγματοποιήσει ο ίδιος τη μεταφορά.
Η πιο χρήσιμη άμυνα συνδυάζει τεχνικά μέτρα με σαφή κανόνα για τους ανθρώπους που χειρίζονται τιμολόγια και πληρωμές.
Αν η πληρωμή έχει ήδη γίνει
Επικοινωνήστε αμέσως με την τράπεζά σας, εξηγήστε ότι υποψιάζεστε απάτη και ζητήστε να εξεταστεί η δυνατότητα ανάκλησης ή δέσμευσης της συναλλαγής. Το FBI/IC3 τονίζει ότι η ταχύτητα σε αυτό το βήμα έχει σημασία.
Κρατήστε τα email, τα συνημμένα και τα στοιχεία της συναλλαγής. Επικοινωνήστε με τον πραγματικό συνεργάτη από γνωστό κανάλι και ελέγξτε με την ομάδα IT ή τον πάροχό σας αν έχει παραβιαστεί κάποιος εταιρικός λογαριασμός email.
Ο κανόνας που αξίζει να θυμάται κάθε λογιστήριο
Νέο IBAN = τηλεφωνική επιβεβαίωση πριν από την πληρωμή. Μια σύντομη παύση μπορεί να αποτρέψει μια λανθασμένη μεταφορά που θα είναι δύσκολο να ανακτηθεί.
Πόσο προστατευμένη είναι η επιχείρησή σας;
Η CySafe βοηθά μικρές επιχειρήσεις και λογιστικά γραφεία να εντοπίζουν κινδύνους στο εταιρικό email και να οργανώνουν πρακτικά μέτρα προστασίας. Ξεκινήστε με το δωρεάν Cybersecurity Check: μια σύντομη αυτοαξιολόγηση για να δείτε ποια σημεία χρειάζονται προσοχή. Δεν υποκαθιστά τεχνικό έλεγχο της υποδομής σας.
Πηγές
- Microsoft Security Research — Protecting organizations from AI-assisted executive impersonation and invoice fraud, 10 Σεπτεμβρίου 2026.
- FBI/IC3 — Business Email Compromise (BEC).
- FBI/IC3 — Cyber Criminals Conduct Business Email Compromise through Exploitation of Cloud-Based Email Services, 6 Απριλίου 2020.
Πώς είναι η ασφάλεια της δικής σας επιχείρησης;
Μην περιμένετε να συμβεί ένα περιστατικό για να μάθετε αν προστατεύεστε. Κάντε το δωρεάν Cybersecurity Check 2 λεπτών τώρα και λάβετε αναφορά κινδύνου.
Κάντε το Δωρεάν Check